
Stories
-
![خليجي 27]()
خليجي 27
RT STORIES
بعد نسختي 1979 و2023.. العراق يستضيف "خليجي 28"
![بعد نسختي 1979 و2023.. العراق يستضيف "خليجي 28"]() #اسأل_أكثر #Question_More
RT STORIES
"لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27
!["لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27]() #اسأل_أكثر #Question_More
RT STORIES
قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو
![قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"
![شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"]() #اسأل_أكثر #Question_More
![خليجي 27]() خليجي 27
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه
![جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه]() #اسأل_أكثر #Question_More
RT STORIES
موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده
![موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده]() #اسأل_أكثر #Question_More
RT STORIES
سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل
![سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل]() #اسأل_أكثر #Question_More
RT STORIES
صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية
![صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية
![ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![هرمز والأيام السبعة]()
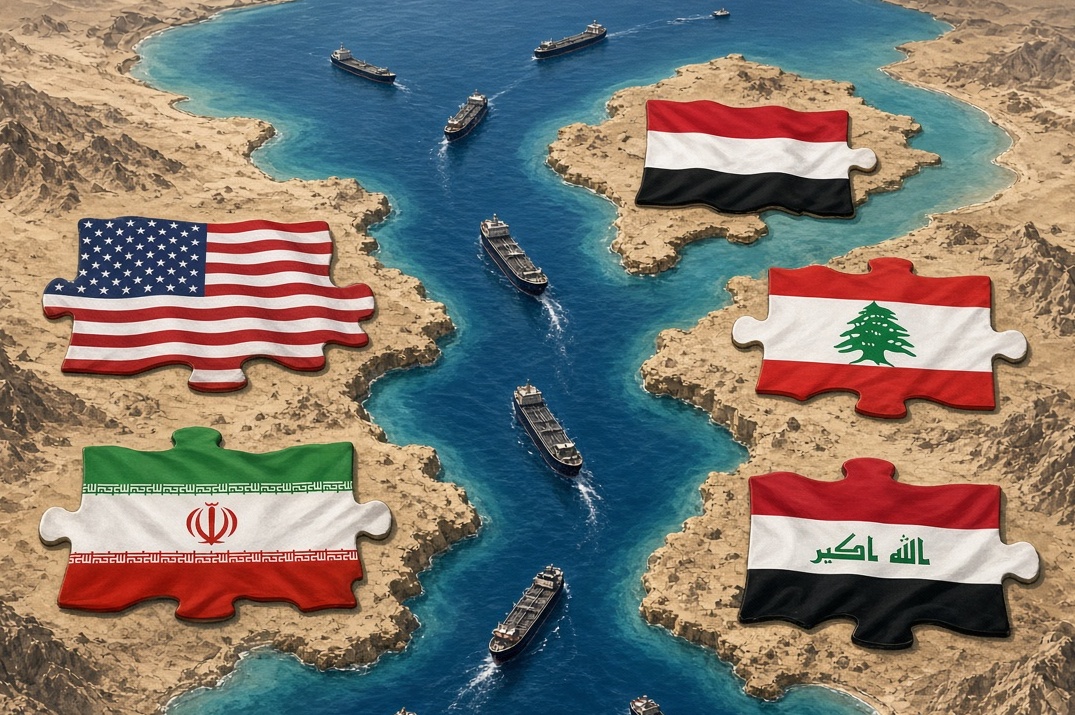
هرمز والأيام السبعة
RT STORIES
حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية
![حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية]() #اسأل_أكثر #Question_More
RT STORIES
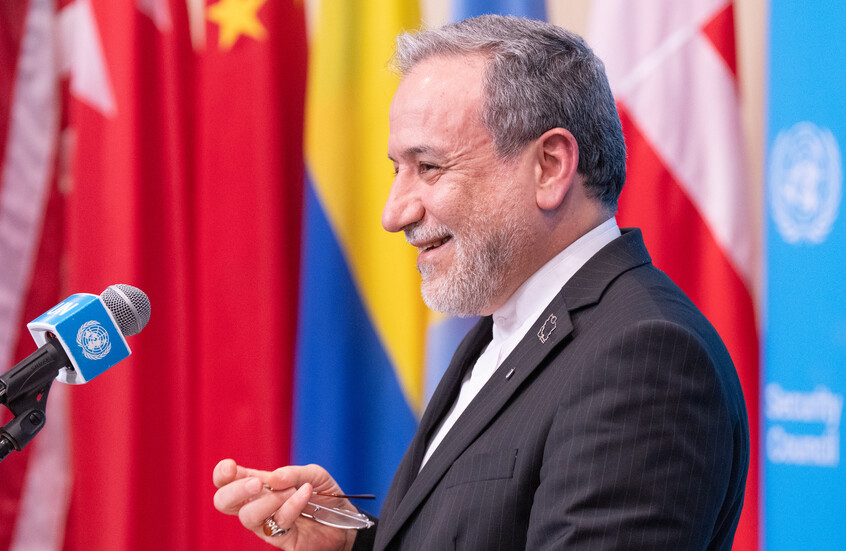
دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب
![دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب]() #اسأل_أكثر #Question_More
![هرمز والأيام السبعة]() هرمز والأيام السبعة
-
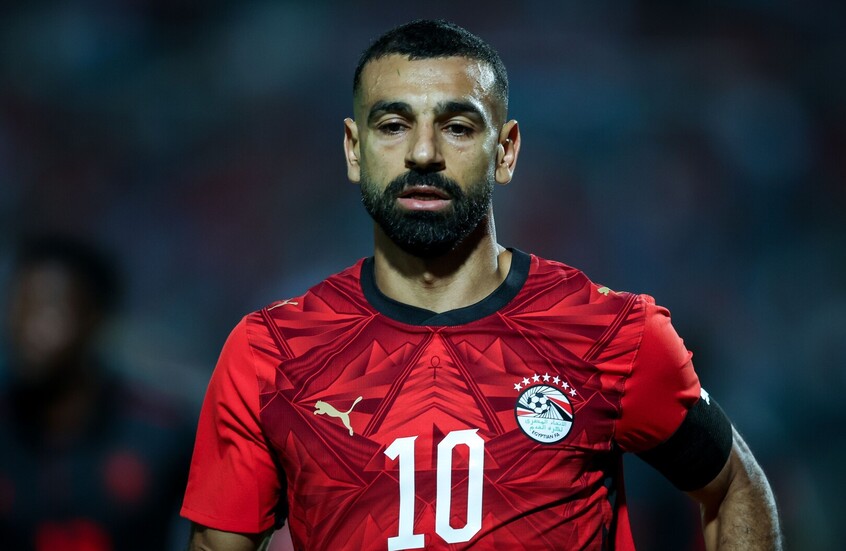
![حسام حسن يعلق على أزمة غياب محمد صلاح أمام جنوب السودان]()
حسام حسن يعلق على أزمة غياب محمد صلاح أمام جنوب السودان
RT STORIES
حسام حسن يعلق على أزمة غياب محمد صلاح أمام جنوب السودان
![حسام حسن يعلق على أزمة غياب محمد صلاح أمام جنوب السودان]() #اسأل_أكثر #Question_More
-
![بقميص رونالدو.. مشجع يستفز ميسي (فيديو)]()
بقميص رونالدو.. مشجع يستفز ميسي (فيديو)
RT STORIES
بقميص رونالدو.. مشجع يستفز ميسي (فيديو)
![بقميص رونالدو.. مشجع يستفز ميسي (فيديو)]() #اسأل_أكثر #Question_More
تحذير عاجل لنظام "أندرويد": خلل خطير "يقتحم" حسابك المصرفي ثم يمسح هاتفك بالكامل!
صدر تنبيه عاجل لجميع مستخدمي "أندرويد"، بسبب خلل جديد مرعب يصيب الأجهزة ويترك التفاصيل المصرفية في أيدي المتسللين وربما يمسح الجهاز بأكمله.

ويستخدم هذا التهديد الأخير، الذي رصده فريق الأمن في Cleafy، نوعا من البرامج الضارة يسمى BRATA والتي لديها القدرة على مراقبة المستخدمين أثناء وصولهم إلى حساباتهم المصرفية. ويمكن لقراصنة الإنترنت بعد ذلك استخدام هذه البيانات الحيوية لسرقة الأموال دون أن يعرف الشخص أنه تعرض للاختراق.
وما زاد الطين بلة، بمجرد وقوع الهجوم، يقوم المحتالون بتغطية مساراتهم عن طريق إجبار الجهاز المصاب على إجراء إعادة ضبط المصنع بالكامل. وسيؤدي هذا بعد ذلك إلى حذف كل شيء تم تخزينه على الهاتف ولا يوجد شيء يمكن للمالك فعله لإيقافه. ووفقا لـ Cleafy، اكتشف باحثو الأمن في Kaspersky برنامج BRATA لأول مرة في عام 2019 حيث استهدف أصحاب الهواتف الذكية في البرازيل. والآن، قبل أن تتنفس الصعداء فإن هذه البرامج الضارة موضوعة بأمان على الجانب الآخر من الكوكب، لم يعد هذا هو الحال بعد الآن.

تحذير "أندرويد" جديد!: احذف هذه الرسالة النصية الآن أو ادفع ثمنا باهظا!
وينتشر BRATA بسرعة لا تصدق ويشق طريقه الآن عبر المحيط الأطلسي، مع مستخدمين في المملكة المتحدة وبولندا وإيطاليا يُعتقد أنهم جميعا الأهداف التالية في أنظار BRATA.
ويتطور هذا الخلل أيضا بمعدل سريع مع ميزات جديدة تجعل من الصعب اكتشافه ويزداد تدميرا بمجرد إصابة الهاتف.
وعلى الرغم من أن هذا الهجوم يبدو مرعبا، إلا أن هناك طريقة بسيطة جدا لتجنب الوقوع ضحية له. ويبدو أن المحتالين يوزعون BRATA عبر التنزيل، وعلى عكس العديد من أشكال البرامج الضارة الأخرى، لم يعثر عليها بعد في متاجر التطبيقات الرسمية مثل "غوغل بلاي".
وهذا يعني أنه طالما أنك تحافظ على الأنظمة الأساسية المعروفة والموثوقة عند تثبيت التطبيقات والملفات، يجب أن تكون آمنا. والمكان الذي يجب أن تكون فيه في حالة تأهب هو عند تلقي رسالة نصية أو دردشة "واتس آب"، تطلب منك تنزيل ملف على جهازك، لأن هذا قد يجعلك هدفا.
وفي حديثه عن الهجوم الجديد، قال Cleafy: "بدأ تداول نسخة جديدة من BRATA في ديسمبر الماضي. ويظهر بحثنا أنه تم توزيعه من خلال برنامج تنزيل لتجنب اكتشافه بواسطة حلول مكافحة الفيروسات. وتتضمن القائمة المستهدفة الآن المزيد من البنوك والمؤسسات المالية في المملكة المتحدة (جديدة) وبولندا (جديدة) وإيطاليا وأمريكا اللاتينية. ووفقا للنتائج التي توصلنا إليها، يمكننا أن نتوقع أن يظل BRATA غير مكتشف وأن يستمر في تطوير ميزات جديدة".
المصدر: إكسبريس


التعليقات