
Stories
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه
![جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه]() #اسأل_أكثر #Question_More
RT STORIES
موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده
![موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده]() #اسأل_أكثر #Question_More
RT STORIES
سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل
![سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل]() #اسأل_أكثر #Question_More
RT STORIES
صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية
![صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية
![ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يدمر أكبر مزود انترنت للقوات الأوكرانية
![الجيش الروسي يدمر أكبر مزود انترنت للقوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن تحرير بلدة جديدة شرق أوكرانيا
![الدفاع الروسية تعلن تحرير بلدة جديدة شرق أوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: توجيه ضربات مكثفة للموانئ والخوادم الحكومية والموانئ واللوجستيات في كييف وأوديسا
![الدفاع الروسية: توجيه ضربات مكثفة للموانئ والخوادم الحكومية والموانئ واللوجستيات في كييف وأوديسا]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يشل حركة الشحن العسكري بأوديسا
![الجيش الروسي يشل حركة الشحن العسكري بأوديسا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن تحرير 3 بلدات جديدة شرق وشمال أوكرانيا
![الدفاع الروسية تعلن تحرير 3 بلدات جديدة شرق وشمال أوكرانيا]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![خليجي 27]()
خليجي 27
RT STORIES
"لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27
!["لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27]() #اسأل_أكثر #Question_More
RT STORIES
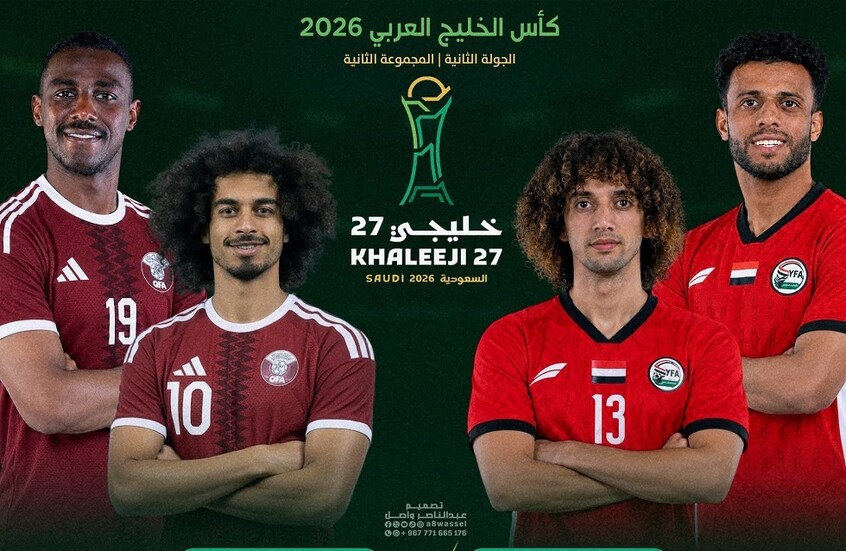
قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو
![قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"
![شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"]() #اسأل_أكثر #Question_More
RT STORIES
العراق يوجه ضربة قاضية للكويت في "خليجي 27".. فيديو
![العراق يوجه ضربة قاضية للكويت في "خليجي 27".. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
الأخضر السعودي أول المتأهلين إلى نصف نهائي "خليجي 27".. فيديو
![الأخضر السعودي أول المتأهلين إلى نصف نهائي "خليجي 27".. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
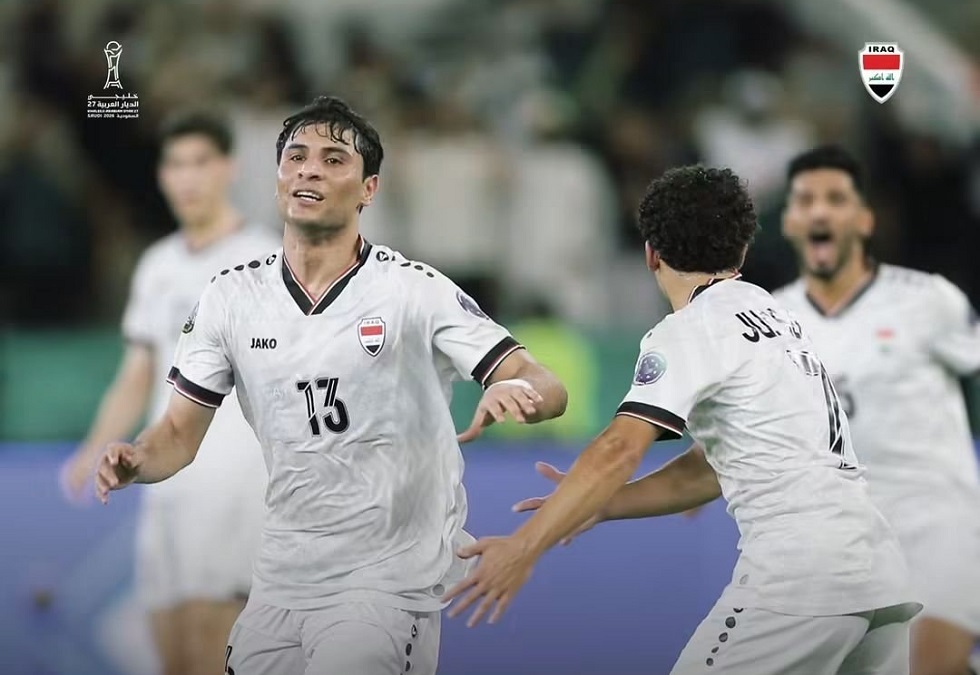
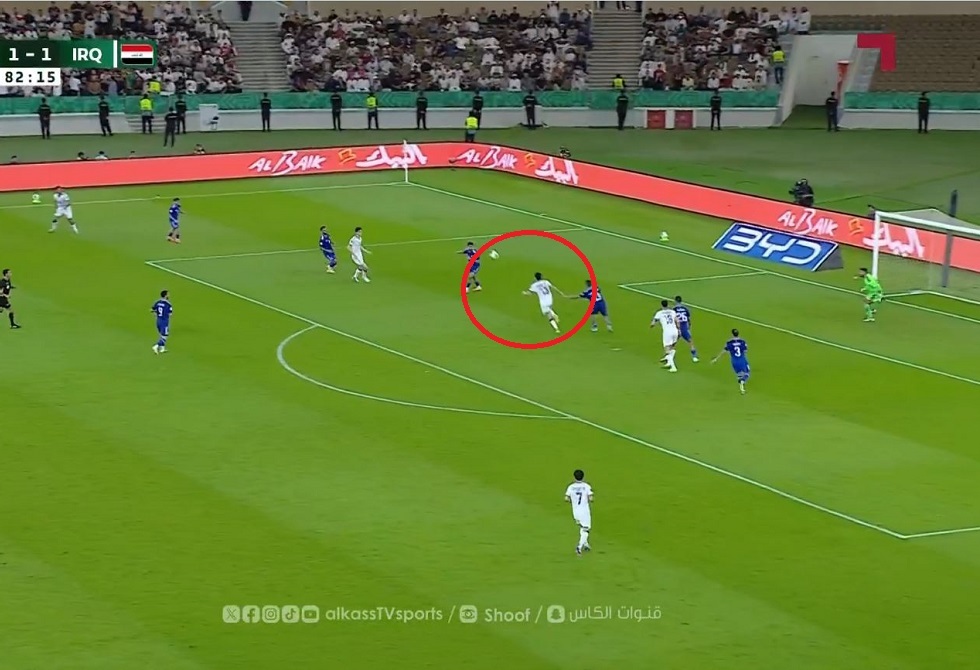
شاهد.. هدف عراقي رائع بالكعب في "خليجي 27"
![شاهد.. هدف عراقي رائع بالكعب في "خليجي 27"]() #اسأل_أكثر #Question_More
![خليجي 27]() خليجي 27
-
![هرمز والأيام السبعة]()
هرمز والأيام السبعة
RT STORIES
حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية
![حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية]() #اسأل_أكثر #Question_More
RT STORIES
دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب
![دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب]() #اسأل_أكثر #Question_More
![هرمز والأيام السبعة]() هرمز والأيام السبعة
-
![حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط]()
حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط
RT STORIES
زاخاروفا: خطاب لافروف في الأمم المتحدة نسف رواية الغرب بشأن أوكرانيا وأعاد النقاش إلى سياقه التاريخي
![زاخاروفا: خطاب لافروف في الأمم المتحدة نسف رواية الغرب بشأن أوكرانيا وأعاد النقاش إلى سياقه التاريخي]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: لا داعي للتشكيك في صدق الشركاء الأتراك
![لافروف: لا داعي للتشكيك في صدق الشركاء الأتراك]() #اسأل_أكثر #Question_More
RT STORIES
لافروف يكشف تفاصيل لقائه مع نظيره الألماني ويوجه انتقادات حادة لبرلين
![لافروف يكشف تفاصيل لقائه مع نظيره الألماني ويوجه انتقادات حادة لبرلين]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: أوروبا تشتري أسلحة من دول إفريقيا وآسيا وتنقلها لأوكرانيا خلافا للاتفاقات
![لافروف: أوروبا تشتري أسلحة من دول إفريقيا وآسيا وتنقلها لأوكرانيا خلافا للاتفاقات]() #اسأل_أكثر #Question_More
RT STORIES
بناء على طلب من برلين.. لافروف يلتقي بوزير خارجية ألمانيا لأول مرة منذ 2022
![بناء على طلب من برلين.. لافروف يلتقي بوزير خارجية ألمانيا لأول مرة منذ 2022]() #اسأل_أكثر #Question_More
RT STORIES
أمن دول الخليج: لافروف ينتقد ضرب نووي طهران ويطالب بالعودة لاتفاق إسلام آباد
![أمن دول الخليج: لافروف ينتقد ضرب نووي طهران ويطالب بالعودة لاتفاق إسلام آباد]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: الغرب يساعد كييف في استهداف البنية التحتية المدنية وأوروبا تعرقل جهود التسوية
![لافروف: الغرب يساعد كييف في استهداف البنية التحتية المدنية وأوروبا تعرقل جهود التسوية]() #اسأل_أكثر #Question_More
![حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط]() حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط
تحذير مستخدمي "أندرويد" من عملية احتيال نصية خطيرة!
وضع مستخدمو "أندرويد" في حالة تأهب بشأن رسالة نصية احتيالية خطيرة حيث يتظاهر المحتالون بأنهم شركة توصيل DHL في محاولة لتثبيت برامج ضارة على الأجهزة.
ويحتاج مالكو الهواتف الذكية التي تعمل بنظام "أندرويد" إلى مراقبة الرسائل النصية التي يتلقونها عن كثب. وحذر خبراء أمنيون من أن حملة برمجيات خبيثة جديدة تستهدف مستخدمي "أندرويد" في الولايات المتحدة وأوروبا، حيث يتظاهر المحتالون بأنهم شركة DHL عملاقة للتوصيل. وتُرسل رسالة نصية إلى الضحايا مع عنوان URL إلى موقع يطلب منهم تنزيل تطبيق DHL مزيف لنظام "أندرويد".
وبمجرد التثبيت، يكون التطبيق الضار قادرا على سرقة تفاصيل تسجيل الدخول لأي منصة مصرفية تقريبا بعد تقديم نماذج تسجيل دخول مزيفة لمستخدمي "أندرويد" لسرقة بيانات الاعتماد المهمة.
وإذا حصل المحتالون على معلومات تسجيل الدخول للخدمات المصرفية عبر الإنترنت، فسيكونون قادرين على إفراغ الحسابات المصرفية لأي مستخدم "أندرويد" مستهدف. وذلك لأن مستخدمي الهواتف المحمولة حُذروا سابقا بشأن رسائل DHL المزيفة، حيث تم إخبار الضحايا بأنه فاتهم تسليم مهم كجزء من محاولة حملهم على تنزيل برامج ضارة.
ولكن في حين أن هذه التهديدات التي أبلغ عنها لأول مرة العام الماضي كانت جزءا من حملة البرامج الضارة FluBot، فإن أحدث خطر على مستخدمي "أندرويد" يأتي من البرامج الضارة Medusa (المعروفة أيضا باسم TangleBot).

تحذير "أندرويد" جديد من هجوم شرس يستهدف سرقة جميع صورك الشخصية!
ويتم تسليم تهديد البرامج الضارة Medusa من خلال شبكة التوزيع نفسها مثل FluBot، مع كل من البرامج الضارة القادرة على سرقة تفاصيل الخدمات المصرفية عبر الإنترنت.
وإلى جانب رسائل DHL المزيفة، اكتشف الباحثون في ThreatFabric أيضا نصوصا SMS مصممة لخداع مستخدمي Amazon وAdobe لتنزيل تطبيق مزيف وخطير محمل ببرنامج TangleBot الضار.
وفي حديثهم عن الخطر عبر الإنترنت، قال خبراء منع الاحتيال والجرائم الإلكترونية: "تمكن محللو ThreatFabric من استرداد عدد الأجهزة المصابة لإحدى حملات Medusa. وفي أقل من شهر، سمح نهج التوزيع هذا لـMedusa بالوصول إلى أكثر من 1500 مستخدم. يرجى ملاحظة أن Medusa لديها العديد من شبكات الروبوت لكل حملة، مثل DHL أو Flash Player، لذلك نتوقع أن تكون الأرقام أعلى بكثير وقريبة جدا مما نلاحظه مع Cabassous. ومدعومة بميزات الوصول عن بُعد المتعددة، تشكل Medusa تهديدا خطيرا على الشؤون المالية المنظمات في المناطق المستهدفة".
وللمساعدة في الحفاظ على سلامتك، لا تقم بتنزيل تطبيقات من مصادر غير معروفة وكن حذرا من الرسائل التي تتلقاها فجأة والتي تدعي أنها من شركة ذات اسم كبير تطلب منك الرد بشكل عاجل.
وإذا لم تكن متأكدا من أي رسالة نصية تتلقاها، فيمكنك ببساطة التوجه إلى الموقع الرسمي للشركة المعنية، والاتصال بهم مباشرة واسألهم عن النص الذي أرسلته للتو.
المصدر: إكسبريس


التعليقات