
Stories
-
![خليجي 27]()
خليجي 27
RT STORIES
"لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27
!["لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27]() #اسأل_أكثر #Question_More
RT STORIES
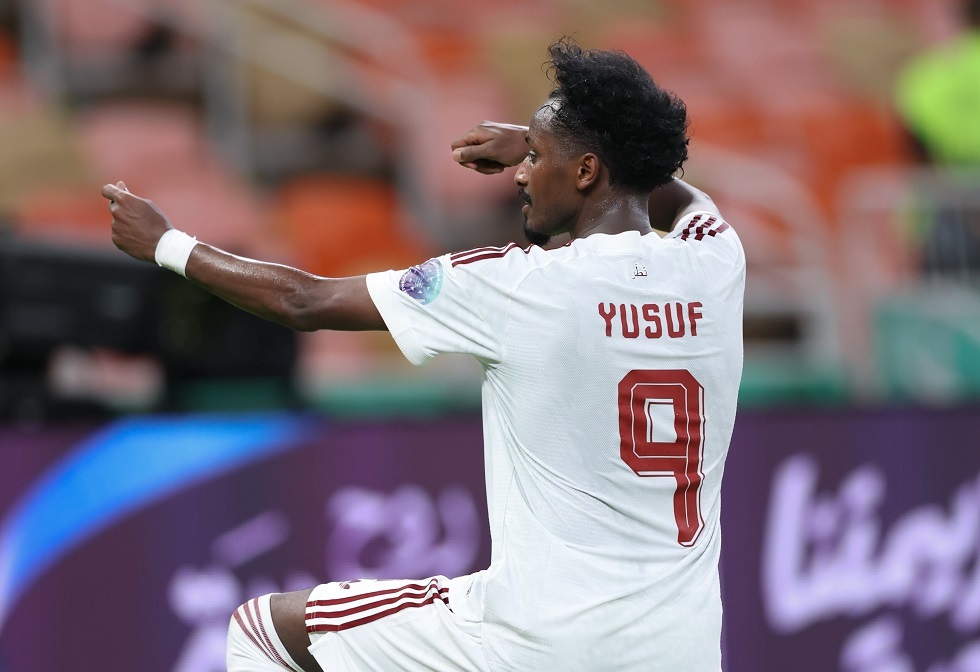
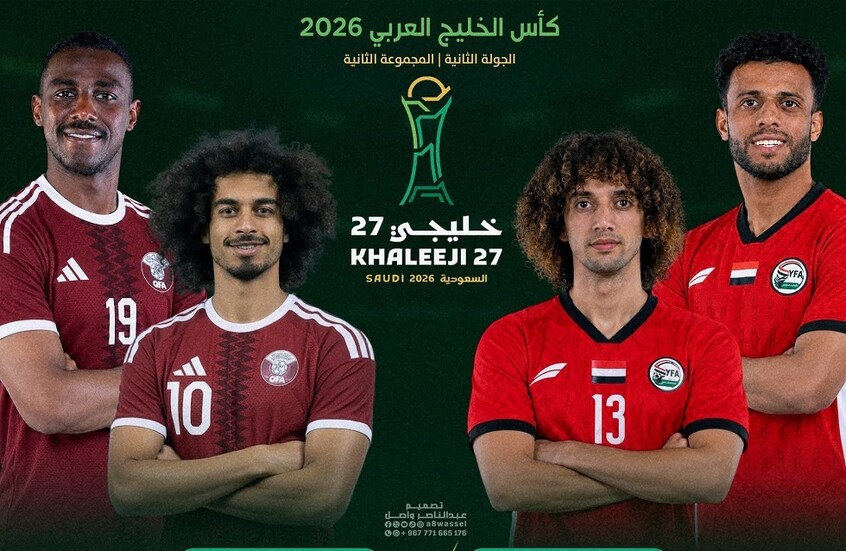
قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو
![قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
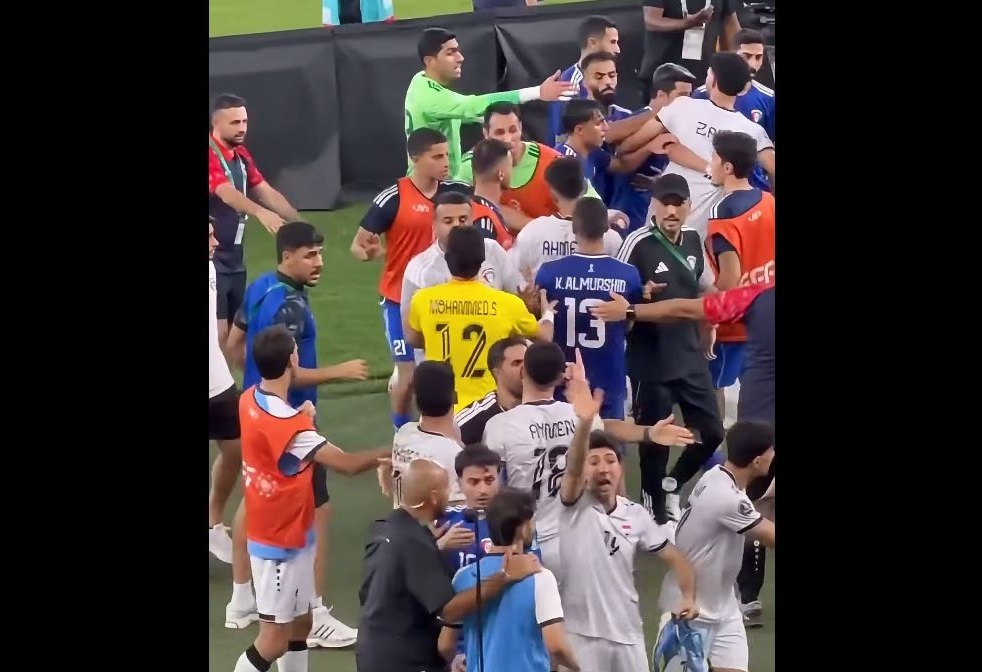
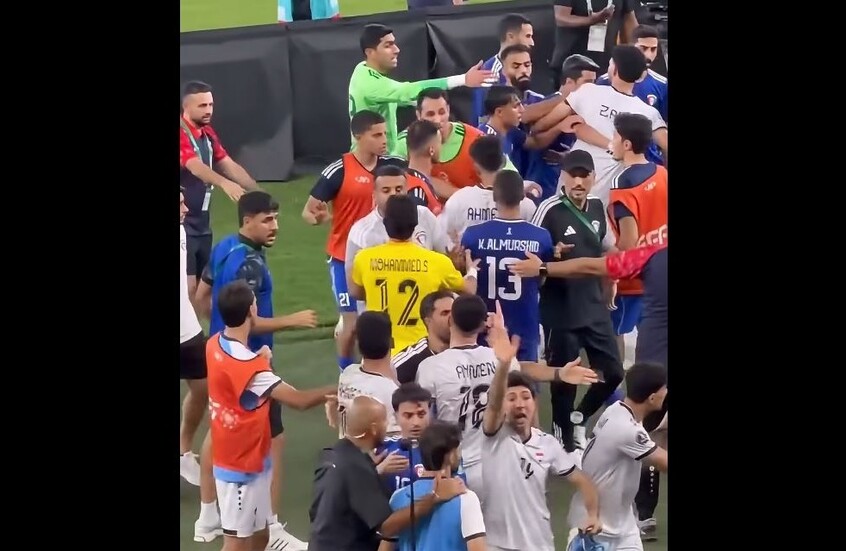
شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"
![شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"]() #اسأل_أكثر #Question_More
RT STORIES
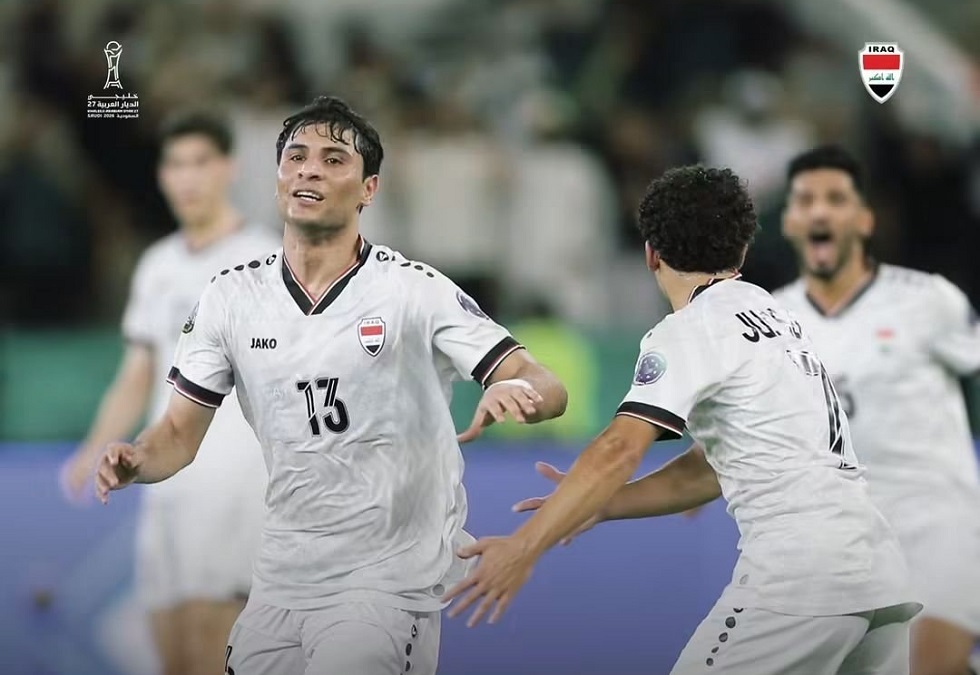
العراق يوجه ضربة قاضية للكويت في "خليجي 27".. فيديو
![العراق يوجه ضربة قاضية للكويت في "خليجي 27".. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
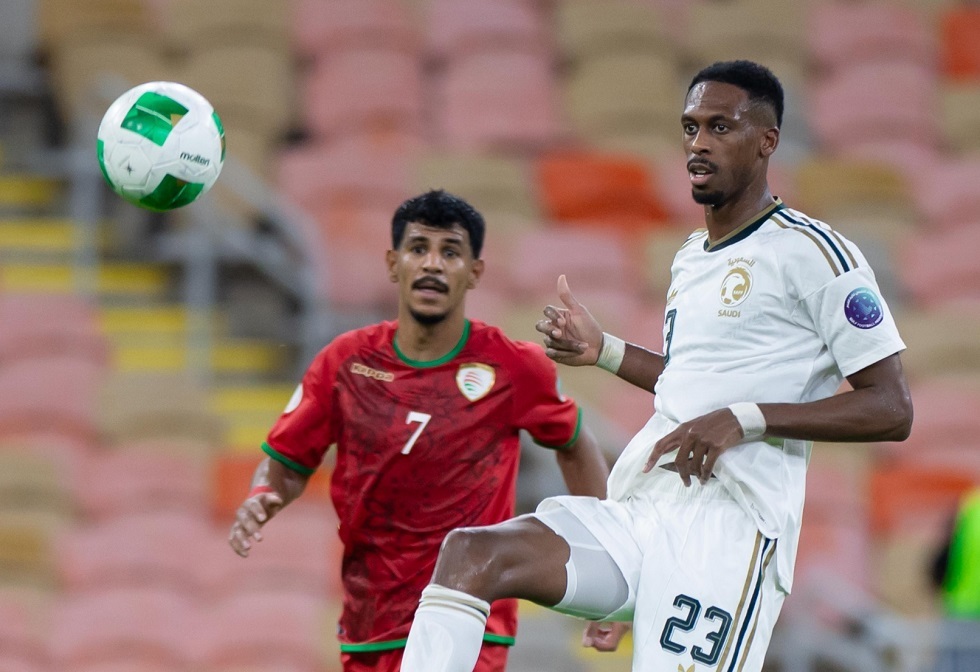
الأخضر السعودي أول المتأهلين إلى نصف نهائي "خليجي 27".. فيديو
![الأخضر السعودي أول المتأهلين إلى نصف نهائي "خليجي 27".. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
شاهد.. هدف عراقي رائع بالكعب في "خليجي 27"
![شاهد.. هدف عراقي رائع بالكعب في "خليجي 27"]() #اسأل_أكثر #Question_More
![خليجي 27]() خليجي 27
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده
![موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده]() #اسأل_أكثر #Question_More
RT STORIES
سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل
![سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل]() #اسأل_أكثر #Question_More
RT STORIES
صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية
![صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية
![ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يدمر أكبر مزود انترنت للقوات الأوكرانية
![الجيش الروسي يدمر أكبر مزود انترنت للقوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن تحرير بلدة جديدة شرق أوكرانيا
![الدفاع الروسية تعلن تحرير بلدة جديدة شرق أوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: توجيه ضربات مكثفة للموانئ والخوادم الحكومية والموانئ واللوجستيات في كييف وأوديسا
![الدفاع الروسية: توجيه ضربات مكثفة للموانئ والخوادم الحكومية والموانئ واللوجستيات في كييف وأوديسا]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يشل حركة الشحن العسكري بأوديسا
![الجيش الروسي يشل حركة الشحن العسكري بأوديسا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن تحرير 3 بلدات جديدة شرق وشمال أوكرانيا
![الدفاع الروسية تعلن تحرير 3 بلدات جديدة شرق وشمال أوكرانيا]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![هرمز والأيام السبعة]()
هرمز والأيام السبعة
RT STORIES
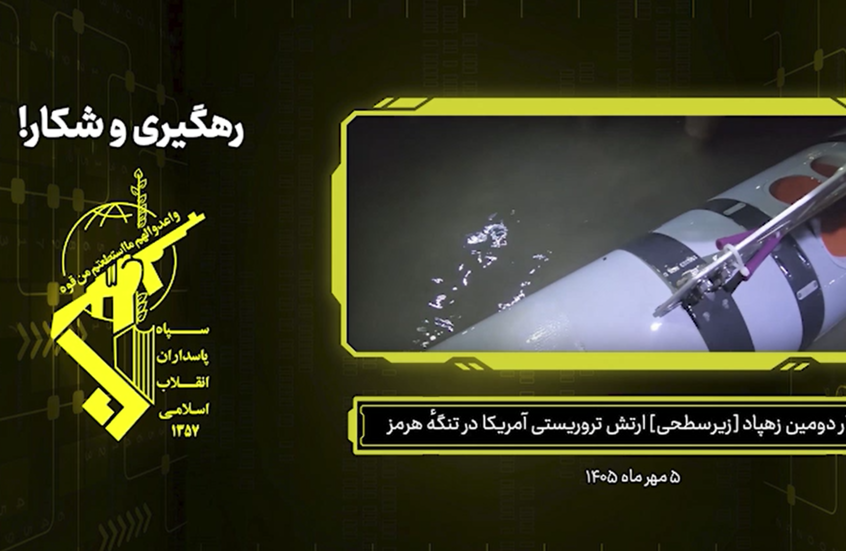
حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية
![حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية]() #اسأل_أكثر #Question_More
RT STORIES
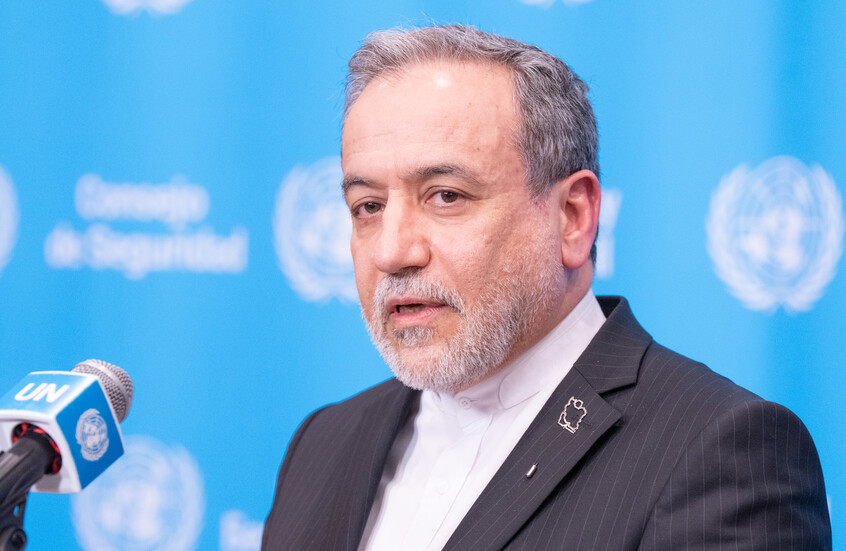
دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب
![دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب]() #اسأل_أكثر #Question_More
![هرمز والأيام السبعة]() هرمز والأيام السبعة
-
![حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط]()
حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط
RT STORIES
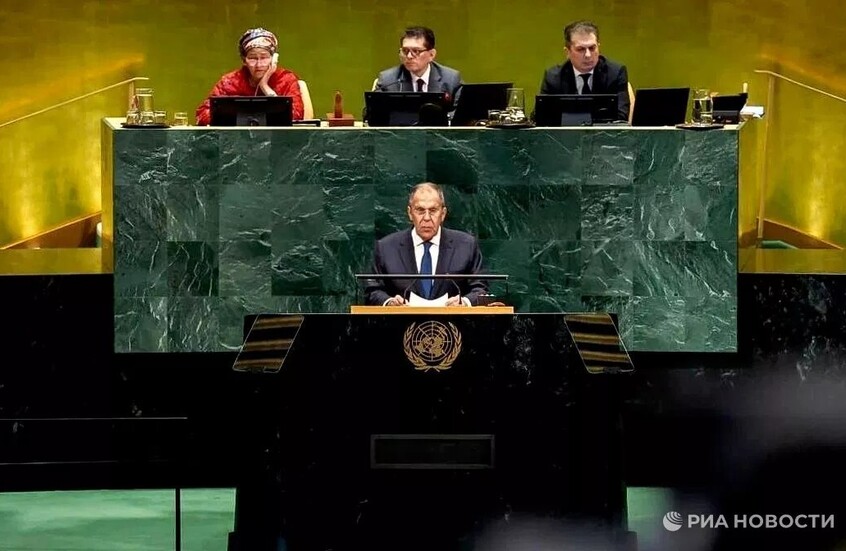
زاخاروفا: خطاب لافروف في الأمم المتحدة نسف رواية الغرب بشأن أوكرانيا وأعاد النقاش إلى سياقه التاريخي
![زاخاروفا: خطاب لافروف في الأمم المتحدة نسف رواية الغرب بشأن أوكرانيا وأعاد النقاش إلى سياقه التاريخي]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: لا داعي للتشكيك في صدق الشركاء الأتراك
![لافروف: لا داعي للتشكيك في صدق الشركاء الأتراك]() #اسأل_أكثر #Question_More
RT STORIES
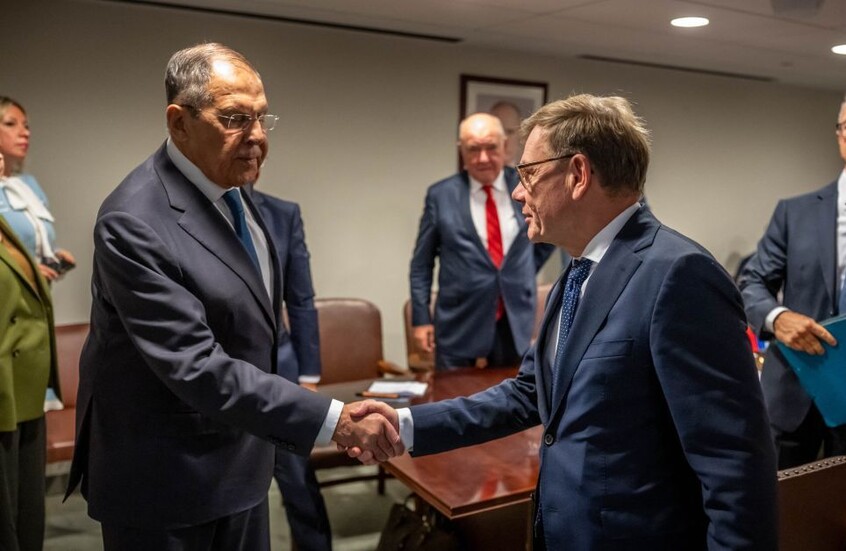
لافروف يكشف تفاصيل لقائه مع نظيره الألماني ويوجه انتقادات حادة لبرلين
![لافروف يكشف تفاصيل لقائه مع نظيره الألماني ويوجه انتقادات حادة لبرلين]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: أوروبا تشتري أسلحة من دول إفريقيا وآسيا وتنقلها لأوكرانيا خلافا للاتفاقات
![لافروف: أوروبا تشتري أسلحة من دول إفريقيا وآسيا وتنقلها لأوكرانيا خلافا للاتفاقات]() #اسأل_أكثر #Question_More
RT STORIES
بناء على طلب من برلين.. لافروف يلتقي بوزير خارجية ألمانيا لأول مرة منذ 2022
![بناء على طلب من برلين.. لافروف يلتقي بوزير خارجية ألمانيا لأول مرة منذ 2022]() #اسأل_أكثر #Question_More
RT STORIES
أمن دول الخليج: لافروف ينتقد ضرب نووي طهران ويطالب بالعودة لاتفاق إسلام آباد
![أمن دول الخليج: لافروف ينتقد ضرب نووي طهران ويطالب بالعودة لاتفاق إسلام آباد]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: الغرب يساعد كييف في استهداف البنية التحتية المدنية وأوروبا تعرقل جهود التسوية
![لافروف: الغرب يساعد كييف في استهداف البنية التحتية المدنية وأوروبا تعرقل جهود التسوية]() #اسأل_أكثر #Question_More
![حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط]() حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط
تحذير لمستخدمي "أندرويد" من خلل خبيث في متجر غوغل يستهدف سرقة أموالك
وضع مستخدمو "أندرويد" في حالة تأهب قصوى بشأن تطبيق خطير متاح للتنزيل من متجر Play، والذي حُمّل ببرامج ضارة مصممة لسرقة أموال الضحايا المطمئنين.
ويحتاج مستخدمو "أندرويد" إلى إعادة التحقق من هواتفهم للتأكد من أنهم لم يقوموا بتنزيل تطبيق خطير موجود على متجر "غوغل بلاي". ويحذر خبراء الأمن من قطعة جديدة تماما من البرامج الضارة - يطلق عليها اسم Xenomorph - تم تنزيلها عن طريق الخطأ على آلاف الأجهزة. وصمم الفيروس الخبيث لسرقة تفاصيل تسجيل الدخول للحسابات المصرفية عبر الإنترنت.
والأسوأ من ذلك، أن هذه السلالة من البرامج الضارة التي تعمل بنظام "أندرويد" صُممت خصيصا للتركيز على الضحايا في أوروبا. ووفقا لبحث من ThreatFabric، فإن البرامج الضارة التي اكتشفت مؤخرا على نظام "أندرويد" تستهدف تطبيقات البنوك الأوروبية الكبرى مثل Santander، بالإضافة إلى تطبيقات مالية أخرى مثل PayPal وتبادل العملات المشفرة.
واكتشف Xenomorph لأول مرة في تطبيق يسمى Fast Cleaner، والذي كان متاحا عبر متجر "غوغل بلاي" - السوق الرسمي للتطبيقات والألعاب والأفلام والكتب الإلكترونية لمستخدمي "أندرويد".

تحذير مستخدمي "أندرويد" من عملية احتيال نصية خطيرة!
وزعم التطبيق، الذي تم تنزيله أكثر من 50000 مرة، أنه يساعد في تحسين أداء جهاز "أندرويد" عن طريق إزالة الفوضى وإزالة كتل تحسين البطارية للمساعدة في تسريع الهاتف.
ومع ذلك، استخدم التطبيق بالفعل لنشر برنامج Xenomorph الضار، والذي كان قادرا على عرض شاشات التراكب على التطبيقات المالية لسرقة تفاصيل تسجيل الدخول المهمة.
وإذا وقعت أسماء المستخدمين وكلمات المرور هذه في الأيدي الخطأ، فقد يؤدي ذلك إلى إفراغ حسابات الضحايا من قبل جهات سيئة. وجرى تسمية البرنامج الضار المكتشف حديثا باسم Xenomorph لأنه يشترك في أوجه التشابه مع طروادة مصرفية أخرى تسمى Alien، والتي استخدمت أيضا لسرقة تفاصيل تسجيل الدخول للتطبيقات المالية.
وفي حديثه عن التهديد المكتشف حديثا، قال ThreatFabric: "بناء على المعلومات التي جمعت، فإن مستخدمي 56 بنكا أوروبيا مختلفا هم من بين أهداف هذا البرنامج الضار الجديد لنظام "أندرويد"، الموزع على متجر "غوغل بلاي" الرسمي، مع أكثر من 50000 تثبيت".
واكتشف ThreatFabric لأول مرة برنامج Xenomorph الضار هذا الشهر. لذا يبدو أن حملة البرمجيات الخبيثة الأخيرة هذه في مهدها.
ومنذ نشر نتائج ThreatFabric، أزالت غوغل تطبيق Fast Cleaner من متجر "بلاي" والذي كان يُستخدم لنشر Xenomorph. وحتى الآن، استهدفت البرامج الضارة Xenomorph مستخدمي "أندرويد" في إسبانيا وألمانيا والبرتغال وإيطاليا.
المصدر: إكسبريس


التعليقات